Un cliente reporta internet lento, pero asegura que nadie está viendo videos ni descargando archivos. Entre las posibles causas hay una que merece atención: un dispositivo conectado podría estar generando tráfico sin autorización de su propietario.
Los TV Box infectados pueden convertirse en intermediarios para actividades de terceros. Para un proveedor de internet inalámbrico o WISP, esto plantea un problema que va más allá del consumo de datos: también complica el diagnóstico y puede provocar reclamos difíciles de explicar al abonado.
La investigación sobre XCPE permite entender este riesgo. En este artículo analizamos sus hallazgos y sus posibles consecuencias para una red WISP, sin entrar en configuraciones de routers.
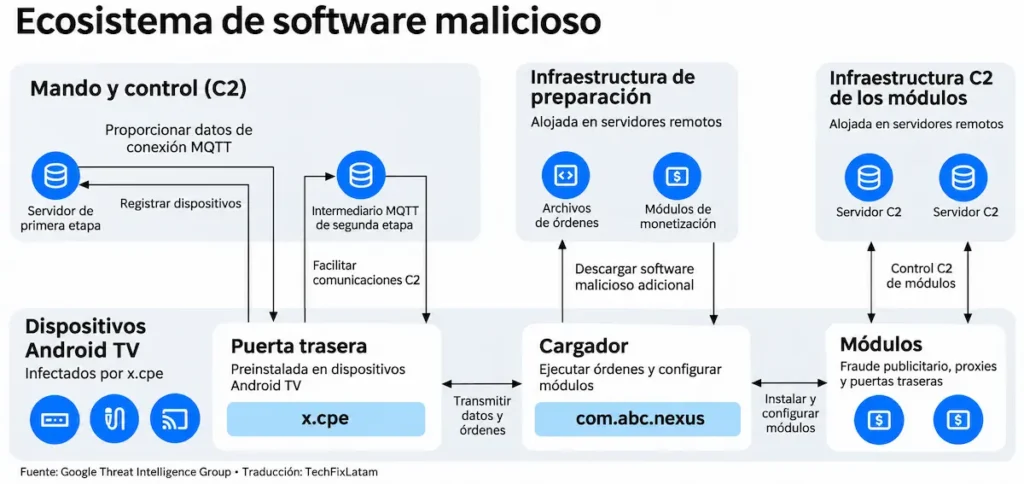
El 2 de noviembre de 2026, Google Threat Intelligence Group publicó una investigación sobre XCPE, una operación que había incorporado más de 1,3 millones de dispositivos de televisión a una red controlada por atacantes.
Google atribuyó con alta confianza el desarrollo y la operación de la puerta trasera a Videostrong Technology. Según su informe, el software malicioso estaba integrado en el firmware de distintos equipos y permitía instalar módulos utilizados para fraude publicitario, proxies residenciales y otras actividades.
Esto no significa que todos los TV Box estén infectados ni que cualquier equipo Android presente el mismo problema. La identificación debe apoyarse en información técnica verificable, no únicamente en su precio o apariencia.
Para entender el problema, conviene distinguir el uso normal de internet del uso que realiza un tercero aprovechándose de un equipo comprometido.
Un proxy residencial permite que tráfico de terceros salga a internet a través de una conexión doméstica.
Cuando esa función se instala sin consentimiento, el propietario aporta su conexión sin haberlo autorizado. Parte del tráfico que pasa por su línea deja de corresponder a las actividades que él reconoce.
La investigación de Synthient documenta módulos de proxy dentro del ecosistema analizado. Su estudio incluyó la compra y revisión de un MECOOL KM9PRO Max, en el que encontró una puerta trasera preinstalada.
Que la pantalla esté apagada no demuestra que el dispositivo haya dejado de comunicarse. Un TV Box puede continuar encendido o mantener funciones activas mientras recibe alimentación y conserva su conexión.
Sin embargo, la actividad en segundo plano también puede ser legítima. Actualizaciones y aplicaciones autorizadas pueden utilizar internet sin que haya una reproducción visible.
El tráfico en reposo es un motivo para investigar, no una prueba automática de malware.
Desde la perspectiva operativa, un equipo comprometido introduce tráfico que el abonado no solicitó y que el proveedor debe transportar.
Su impacto dependerá del volumen, la duración, el horario y la capacidad disponible. No es correcto afirmar que un solo TV Box necesariamente congestionará toda una red.
Cuando una conexión ya está cerca de su límite, el tráfico adicional puede competir con videollamadas, navegación o reproducción de contenido.
En una red compartida, interesa observar dónde aparece esa competencia: puede afectar la conexión del cliente o coincidir con un tramo que ya presenta alta utilización.
Esto exige diferenciar una posible infección de otras causas habituales, como interferencias, problemas de cobertura o saturación del enlace.
Para el abonado, “nadie está usando internet” suele significar que nadie está utilizando activamente un teléfono, una computadora o el televisor.
El operador, en cambio, puede observar que la conexión continúa transportando datos. Ambas observaciones pueden ser ciertas: existe actividad, pero el cliente desconoce su origen.
Por eso, una conversación útil empieza por explicar lo observado y revisar los equipos conectados, sin acusar al usuario de ocultar descargas.
Si tráfico abusivo sale por una conexión residencial, servicios externos podrían asociarlo con su IP pública. Esto puede contribuir a restricciones o verificaciones adicionales.
Cuando varias conexiones comparten una IP pública mediante CGNAT, investigar ese tipo de incidentes exige registros adecuados y una correlación temporal precisa. Un bloqueo externo, por sí solo, tampoco demuestra que exista un TV Box infectado.
Estas son posibles consecuencias operativas; no afirmamos que se hayan producido en una red concreta sin analizarla.
Ninguna de las siguientes observaciones confirma el problema por separado:
| Observación | Qué conviene aclarar |
|---|---|
| Actividad persistente mientras no se utiliza el equipo | Si existen actualizaciones o tareas legítimas en segundo plano. |
| Subida de datos diferente a la habitual | Si hay cámaras, copias de seguridad u otros dispositivos activos. |
| Aplicaciones o ajustes desconocidos | Si fueron instalados por el propietario, el vendedor o un servicio autorizado. |
| Cambios de tráfico al desconectar el TV Box | Si la actividad desaparece de forma repetible y qué función la generaba. |
Desconectar temporalmente el dispositivo, de acuerdo con el cliente, puede ayudar a localizar el origen del tráfico. Esa comparación identifica una relación con el equipo; no determina por sí sola que esté infectado.
En una red WISP con ambos métodos, el objetivo es relacionar correctamente cada observación con el abonado y el momento en que ocurrió.
Con IP fija, conviene mantener actualizado el registro de asignaciones. Con DHCP, una dirección puede cambiar, por lo que el horario y el historial de concesiones son importantes.
Además, si el router del cliente utiliza NAT, el operador puede observar el tráfico agregado de esa conexión sin distinguir directamente cuál aparato lo origina.
Tener MikroTik u otra marca de router no convierte automáticamente esas observaciones en un diagnóstico de malware.
Una limitación puede reducir el impacto del tráfico, pero no retira el software malicioso del dispositivo.
Tampoco debe confundirse la intervención contra una botnet con la limpieza de todos los equipos afectados. Google describe un componente de XCPE que puede reinstalarse desde una partición del firmware después de su desinstalación y reinicio. Por ello, borrar una aplicación no basta para dar el equipo por seguro.
Para los dispositivos afectados por la investigación, Synthient recomienda retirarlos de uso. Esta recomendación debe interpretarse en el contexto de los equipos comprometidos que analiza, sin extenderla indiscriminadamente a cualquier TV Box.
El mensaje más útil es concreto: se ha observado una actividad que necesita revisión, pero todavía se debe determinar su causa.
Conviene explicar qué se encontró, coordinar una comprobación y documentar el resultado. Si se confirma un compromiso, la prioridad es dejar de utilizar el dispositivo afectado y consultar las medidas indicadas por fuentes confiables.
Bloquear destinos o reducir el tráfico puede formar parte de una contención, pero no debe presentarse como una reparación definitiva del equipo.
No. El precio no permite confirmar ni descartar una infección. Hay que revisar el equipo y la evidencia disponible.
Sí, puede generar comunicaciones ajenas a la reproducción. Aun así, no toda actividad en segundo plano es maliciosa.
No. Una caída del consumo muestra un cambio de actividad, pero no verifica la integridad del firmware.
No existe una cifra universal. Solo una medición antes y después de resolver un caso confirmado permite estimar su impacto.
Este artículo se basa en investigaciones públicas y explica sus posibles implicaciones para operadores WISP. No presenta una detección propia de XCPE ni mediciones de ahorro en una red de clientes.
Fuentes originales:
Para un WISP, conocer estos casos ayuda a investigar mejor el tráfico inesperado y a orientar al cliente. La clave es diferenciar los indicios de una infección confirmada y resolver la causa, además de atender el consumo.


